Kategorie-Archiv: IT-Architektur

Business Meeting Lösungen im Vergleich

Wenn Sie ein Unternehmen führen, haben Sie vielleicht Interesse daran, verschiedene Lösungen miteinander zu vergleichen, um:

  • betriebsinterne Meetings und/oder
  • Meetings mit Kunden

bereitzustellen. Im folgenden Posting werde ich die gängigsten Lösungen einmal kurz vorstellen.

Skype for Business: hohe Verbreitung und einfache Nutzung

Skype for Business (ehemals Lync 2013) ist Bestandteil der Microsoft Office Installation und daher sehr weit verbreitet. Nicht nur haben so gut wie alle Unternehmen, die Microsoft Office einsetzen, sondern auch alle Privatanwender, die Microsoft Office installiert haben – Skype for Business bzw. den Vorgänger Lync automatisch installiert. Skype for Business ist abwärtskompatibel mit Microsoft Office Lync, das heißt auch Besitzer von Lync 2013 können sich mit Skype for Business-Benutzern unterhalten und umgekehrt. Ein Upgrade von Lync 2013 auf Skype for Business ist ohne weiteres möglich und wird teilweise automatisch über Windows Update durchgeführt.

Dadurch, dass auch Privatanwender mit ihrer privaten Office Installation SKype for Business erhalten, eignet sich die Software auch perfekt für Home-Office, da man hier mit seiner privaten Office-Lizenz arbeiten kann. Jedoch braucht man dann trotzdem noch einen Account, den man jedoch meist kostenfrei von seinem Arbeitgeber erhält.

Ein weiterer Vorteil: Den Service stellt Microsoft selbst als Bestandteil seiner Office 365-Dienstleistung bereit. Kein Verwaltungs- und Hosting-Aufwand auf Seiten des Nutzers. Und: betriebsübergreifendes Messaging ist möglich. Man kann sich also mit Partnern und Kunden, die ebenfalls einen Office 365-Account haben, unterhalten. Man braucht also lediglich einen Office 365-Account, den man vom Arbeitgeber erhält, und kann dann mit Kollegen, Partnern und Kunden gleichzeitig Meeting abhalten. Mit einer privaten Office-Lizenz erhält man dann wie bereits besprochen die Skype for Business Client Software auf den Rechner und kann sich dann auch im Home-Office mit seinem Firmenaccount einloggen.

Skype for business lizenziert man also über seinen Office 365 Account. Die Skype for Business Software hingegen erhält man auch dann, wenn man eine private Office-Installation kauft und installiert. Damit kann man Skype for Business aber noch lange nicht nutzen, da man einen entsprechenden bezahlten Account braucht.

Business Meeting Lösungen im Vergleich weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

IT-Architektur: Warum ein Storage Area Network – kurzer Einstieg

In diesem Post möchte ich kurz auf die Grundlagen der Administration und der Vorteile von Storage Area Networks in Enterprise-Unternehmen eingehen.

dieser Post versucht nicht, die Grundlagen verschiedener Storage-technologien wie DAS, NAS und SAN miteinander in technischer Sicht zu vergleichen, also eine Grundlagenschulung durchzuführen, sondern er liefert eine kurze Überblick, warum sich vor allem größere Unternehmen für ein Storage Area Network entscheiden.

Ein technischer Post, der auch die Administration eines Storage Area Networks beschreibt, folgt in Zukunft.

Welche Storage-Technologien gibt es

Man unterscheidet grundsätzlich zwischen drei Storage technologien

Direct Attached Storage (DAS)

Eine DAS nutzen Sie bereits an Ihrem PC, denn dort ist einfach eine Festplatte oder SSD direkt an das System angeschlossen. DAs ist bereits ein Direct Attached Storage. Da Sie in diesem Szenario des PCs oder Notebooks nur den Datenträger selbst und vielleicht noch ein paar Kabel kaufen müssen, ist dies die billigste Variante des Storage im Personal Computing Bereich. Sie kaufen eine Festplatte oder eine SSD und binden diese über eine schnelle DAS-Schnittstelle wie SATA III oder USB 3.0 an das System an.

Sie können sich aber bestimmt vorstellen, dass in einem Unternehmen durchaus mehrere Datenträger für ein großes Serversystem gebraucht werden. Man braucht vielleicht mehr Datenträger, weil man eventuell die inhalte eines Datenträgers gleichzeitig auf einem zweiten Spiegeln möchte, damit diese sicher vor einem plattenausfall sind (ewta beim Redo Log Mirroring verschiedener Datenbanken oder einfach über ein RAID 1 bzw. RAID 5). Desweiteren brauchen Sie auf einem Serversystem wesentlich mehr Speicherkapazität auf Ihrem Heim-PC. Und zu guter letzt brauchen Sie auch eine noch schnellere Zugriffsgeschwindigkeit, da sie noch mehr Daten gleichzeitig verarbeiten müssen als zu Hause. Deswegen verändenr sich im Business-Bereich hier nochmal die Umsetzung eines Direct Attached Storage. In der Regel realisiert man einen Direct Attached Storage für ein Business, indem man mehrere Datenträger in ein sogenanntes Storage Array zusammenfasst. Ein Storage Array ist eine Art Sammelschrank für mehrere festplatten, in welchem die Daten beispielsweise durch ein RAID auf mehrere Datenträger gespiegelt und somit vor Verlust im laufenden Betrieb geschützt werden. Die Medien im Direct Attached Storage werden dann über eine schnelle Schnittstelle an den Server angebunden, beispielsweise über FibreChannel.

Network Attached Storage (NAS)

Die einfachste und allgemein bekannte Variante eines Network Attached Storage ist eine Windows-Dateifreigabe im lokalen Netzwerk, auf den andere Nutzer im Netzwerk zugreifen können. Denn jeder Direct Attached storage, der auf irgendeine Art und Weise über gewöhnliche Netzwerkprotokolle auf Basis von TCP/IP in einem Netzwerk freigegeben wird, ist defakto ein Network Attached Storage. Wenn Sie also Teile der lokalen Festplatte, die als DAS an ihrem PC angebunden ist, über ein TCP/IP Local Area Network freigeben, haben Sei bereits einen Network Attached Storage realisiert.

Im Business-Bereich nutzt man Network Attached Storages meist auf Fileservern, um beispielsweise Dokumente (.doc, .pdf), XML-Dateien, Trainings-Videos, Kalenderdaten, Archiv-Dateien (.zip, .rar) und andere Daten des täglichen Bürobedarfs miteinander zu teilen.

Als Storage für Server haben Network Attached Storages jedoch kaum eine Bedeutung. Wenn es nur darum geht, einen einzigen Server mit einem Storage zu versorgen, haben Direct Attached Storages sowohl in Punkto Performance als auch in punkto Kosten die Nase vorn. Wenn es darum geht, mehrere Server mit einem einzigen Storage zu versorgen, wurde der network Attached Storage mehr und mehr vom Storage Attached Network (SAN) verdrängt. Warum, erfahrt ihr weiter unten

Storage Attached Network (SAN)

Ein Storage Attached Network wird dazu genutzt, um einen Storage über ein Netzwerk mehreren Endgeräten zur Verfügung zu stellen. der Unterschied zum NAS ist, dass hierfür kein normales TCP/IP-netzwerk verwendet wird, also keine paketorientierten Netzwerkprotokolle oder Netzwerkgeräte. Stattdessen werden blockorientierte Netzwerkprotokolle und Netzwerkgeräte verwendet. Das heißt zur Anbindung enies SAN-Storage verwendet man kein normales RJ45-Patchkabel und auch keni normales Ethernet 802.11-WLAN, sondern extra Technologien, für die man auch extra Netzwerkhardware braucht. Die Vorteile sind, dass man das normale LAN, über welches ja Anwendungsdaten laufen, nicht mit den Dateiübertragungen von und zum Storage zusätzlich belastet, sondern diese ebene auf extra Hardware auslagert. der zweite Vorteil ist, dass diese blockorientierte Übertragung besser auf die Übertragung von Daten aus einem Datensystem geeignet ist als paketorinetierte Netzwerkübertragung, die ihre Vorteile in der Übertragung von Anwendungsdaten (jedoch nicht von Speicherdaten) hat. Wenn Sie also Daten von einem Counterstrike-Server auf mehrere Spieler übertragen wollen, wählen Sie paketorientierte Übertragung, wenn Sie hingegen Daten aus einer Datenbank entnehmen wollen, nehmen Sie lieber blockorientierte Übertragung.

Die Nachteile des SAN, dass zusätzliche Harware angeschafft und betrieben werden muss, gleichen sich schon sehr bald aus. Auch wenn man anfangs mehr Geld für die zusätzliche Hardware ausgibt, überwiegen die Vorteile ab einer bestimmten Größe und Komplexität der Business-IT bei weitem, da das normale TCP/IP-LAN geschont wird und die Datenübertragung optimiert wurde.

Ein SAN wird im Grunde dadurch aufgebaut, dass mehrere Storage Arrays, über blockorientierte Netzwerkhardware/-protokolle im Netzwerk mehreren Endgeräten (in der Regel Servern) zur Verfügugn gestellt werden. Anstatt die Storage Arrays also direkt über Schnittstellen wie SATA III oder FibreChannel einzeln an verschiedene server anzuschließen, können alle Server über spezielle Netzwerkhardware auf sämtliche Storage Arrays im Storage Area Network zugreifen. Als Übertragungstechnologie wird hier sehr oft Fibrechannel verwendet, die wir ja bereits aus dem Direct Attached Storage-Kapitel kennen. Mit Hilfe von Fibre Channel Switches werden die Daten über Fibre-Channel jedoch nicht nur auf einen, sondern auf mehrere Endgeräte verteilt. Andere Direct Attached Storage-Technologien wie USB 3.0 oder SATA III sind nicht dazu in der Lage, ein SAN aufzubauen. FibreChannel kann das.

Warum und wann ein Storage Area Network?

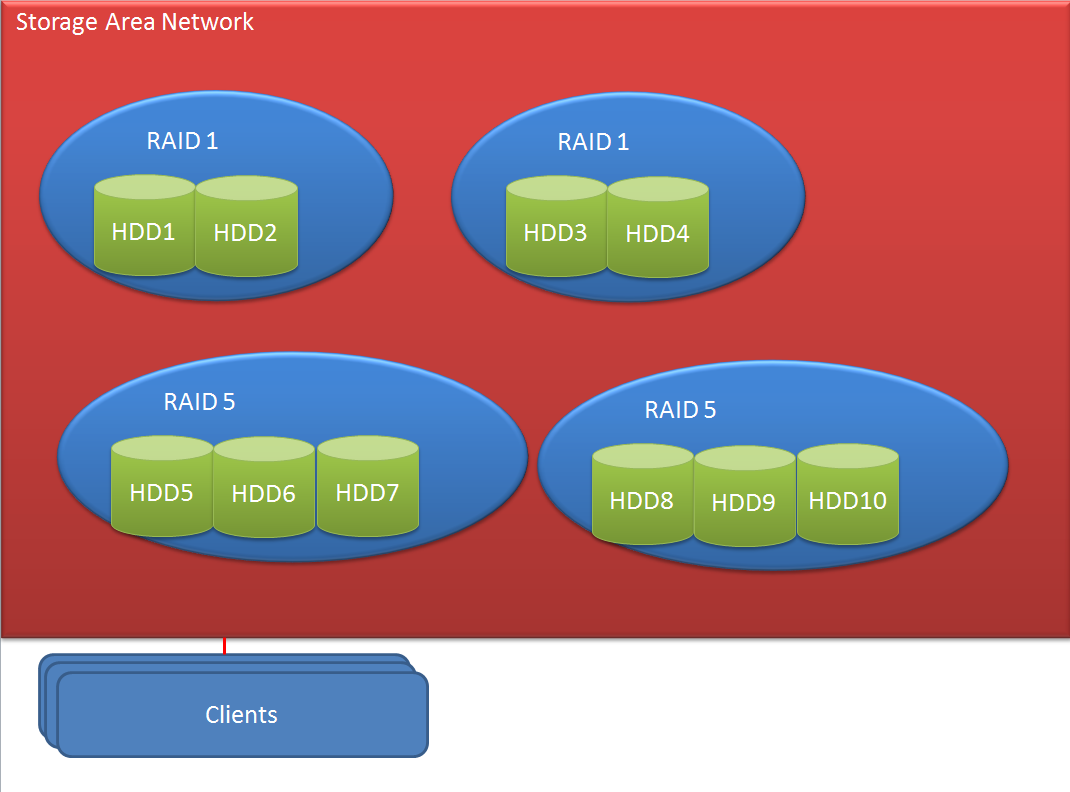
Ein SAN bietet zum einen ein sehr gutes Level an Daten- und Ausfallsicherheit. Innerhalb eines SANs lassen sich verschiedene Festplatten, die Teil des SAN sind, in verschiedenen RAID-Gruppen einteilen. Somit wäre es beispeislweise möglich, einige Festplatten, die sehr oft beschrieben werden, mit einem RAID 1 zu schützen (RAID 1 bietet Ausfallsicherheit bei guter Performance zwischen schreibintensiven MEdien) und andere festplatten in einem RAID 5 Verbund (RAID 5 bietet weniger Performance, ist dafür aber günstiger). Das heißt, die Clients, welche Daten aus dem Storage area Network beziehen, legen die Daten immer auf mehreren Medien gleichzeitig ab – und wenn ein Medium ausfällt, springt eines der anderen Medien innerhalb einer RAID-Gruppe (blaue Ellipsen) für das ausgefallene ein. In der Zwischenzeit kann das ausgefallene Medium durch ein neues ersetzt werden und die Daten werden auf das neue Medium wieder repliziert.
2015-10-02_11h40_18

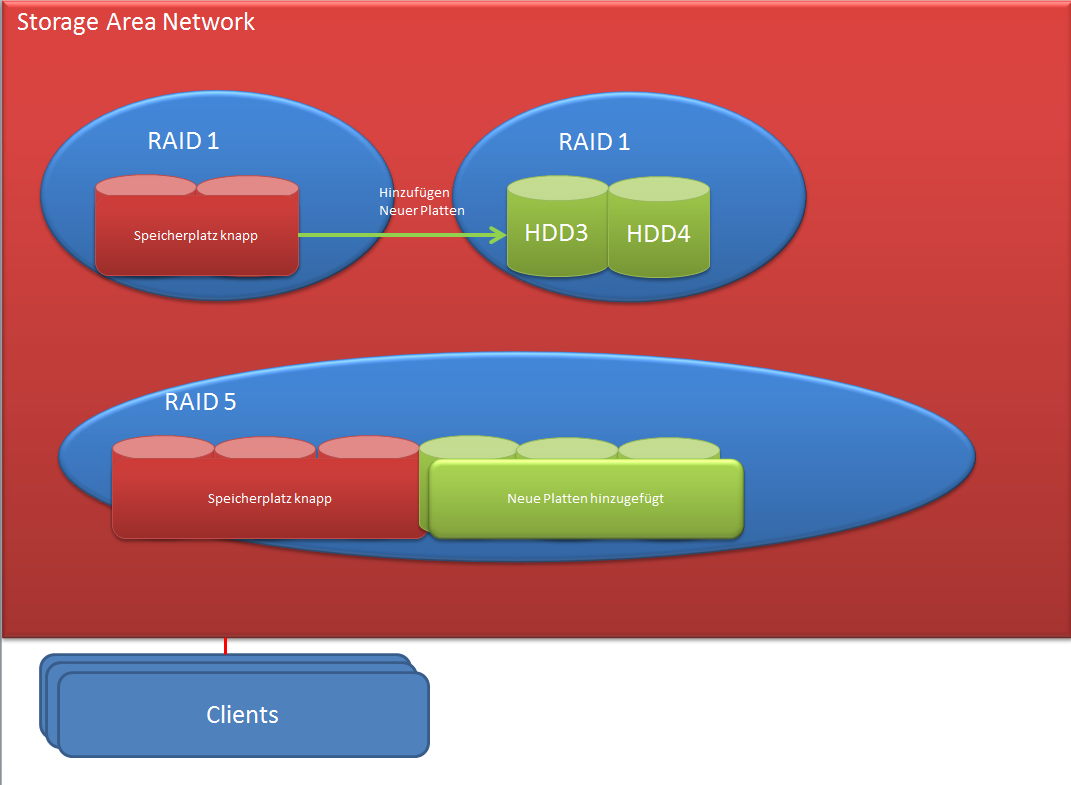
Alle Medien in einem Storage Area Network sind, wenn es so gewünscht ist, dauerhaft in Betrieb. Daher ist es möglich, auf Medien mit freiem Speicherplatz jederzeit automatisierte Backups auszuführen. Den Speicherplatz des Storage kann man einfach durch Hinzufügen neuer Medien sehr leicht vergrößern. Dabei kann man entweder neue RAID-Gruppen hinzufügen oder in bestehende RAID-Gruppen neue Platten einpflegen. Somit kann durch einfaches Hinzufügen neuer Medien immer gewährleistet werden, dass genügend Speicherplatz vorhanden ist.
2015-10-02_11h48_54

Der Aufwand ist also wesentlich geringer als bei Blu-Ray oder Magnetband-Speichern, da hier erst alte, vollgeschriebene Medien aus dem Storage entfernt und archiviert werden und stattdessen neue Medien in die Laufwerke eingelegt werden müssen, damit wieder speicherplatz frei ist. Und: die archivierten Medien mussten ja aus dem Blu-RAy-reader oder Magnetband-Laufwerk entfernt werden, sind also nicht mehr online und müssen zum Lesen der Daten erst wieder manuell eingelegt werden.

Jedoch, das muss man der Archivierung auf kostengünstige Medien wie Blu Ray oder Magnetband zu gute halten, ist sie wesentlicher kostengünstiger als das ständige Nachkaufen und dauerhafte Online-Halten ALLER Medien. Deswegen wird ein SAN n der Praxis mit der Archivierung von älteren Daten kombiniert.  Das SAN wird dazu eingesetzt, um die tagesaktuellen Daten zu speichern und zu backupen, und die Archivierung über BluRay/Magnetband wird dazu genutzt, um ältere Backups sowie Daten, die mehrere Jahre zurückliegen und daher nur noch selten gebraucht werden, zu archivieren. Nach Bedarf können die alten Daten dann aus den Archivierungsmedien wieder in das SAN geholt werden, um diese zu lesen.

IT-Architektur: Warum ein Storage Area Network – kurzer Einstieg weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!
IT Backup-Strategien: One Phase vs Two Phase Backup

In diesem kurzen Post möchte ich einen kurzen Vergleich zwischen zwei Backup-Strategien anstellen. diese Strategie bezieht sich vor allen Dingen auf den Unternehmensbereich. Es empfiehlt sich, als Einstieg meinen Post über den Sinn und Vergleich von Tertiärspeichermedien zu lesen.

In diesem Post besprechen wir, inwieweit es sinnvoll ist, Backups direkt auf einen Tertiärspeicher wie etwa ein Magnetband oder eine Blu Ray zu fahren, anstatt erst den Umweg über einen Sekundärspeicher zu gehen. Backupt man seine Daten direkt auf einen Tertiärspeicher, spricht man von einem One-Phase-Backup. Backupt man seine Daten vorher auf einen Sekundärspeicher wie ein Storage Area Network oder eine normale SSD-/Festplatten-Partition, bevor man sie danach auf ein Tertiärmedium schreibt, spricht man von einem Two-Phase-Backup.

Warum man überhaupt auf ein Tertiärmedium backupt und nicht immer nur das aktuelle Backup auf einem gesonderten Sekundärspeicher vorhält, darüber haben wir ja gesprochen: Es soll die Möglichkeit geben, auf ein früheres Backup zurückzuspringen, falls man erst verspätet eine Inkonsistenz im aktuellen Backup entdeckt.

Dabei darf man nicht vergessen, dass wir in dem oben verlinkten Post auch davon gesprochen haben, dass ein Storage Area Network nicht nur als Sekundär-, sondern auch als Tertiärspeicher dienen kann. Dabei wird das Backup einfach auf mehrere Medien innerhalb des Storage Area Network kopiert. Das aktuelle Backup wird immer auf einem sehr schnellen Medium innerhalb des Storage Area Networks vorgehalten und die vergangenen Backups werden auf langsamere Medien innerhalb des SAN kopiert. So kann man sich beispeilsweise vorstellen, dass der Datenspeicher, auf dem eine Datenbank ihre Datendateien hat, auf schnellen SSDs speichert, das tagesaktuelle Backup auf 15000 RPM Festplatten im RAID 1/RAID 10-Verbund und die älteren Backups auf 5400 RPM Festplatten im RAID 5 Verbindung.

Spielen wir mal verschiedene Beispiele durch. In unserem ersten Szenario wird das Backup der Datenbank auf der SSD erstmal auf eine extra Festplatte geschrieben, die in dem Gehäuse des Servers eingeschoben ist. Von dieser Festplatte wird das Backup dann auf ein Magnetband geschrieben, um es für eventuelle Rücksprünge zu archivieren. Das wäre ein Two-Wa-Backup.

Ebenso ein Two-Way-Backup wäre es, wenn die Daten auf der SSD des Servers zunächst in das Storage Area Network auf schnelle 15000 RPM Festplatten geschrieben werden. Von dort aus werden sie dann auf langsamere 5400 RPM-Festplatten archiviert.

Ein One-Way-Backup wäre, wenn ein Datenbank-Backup direkt von der SSD des Servers auf ein Magnetband oder auf die langsamen Festplatten im SAN geschrieben werden würde.

Die Vorteile eines Two-way-Backups:

  • Das erste Backup ist ja das Backup, welches den eigentlichen Serverdienst, also beispielsweise die Datenbank, belastet. Desweiteren ist das Primärmedium, in diesem Falle die SSDs, wieder schneller frei. Dieses Backup dauert nicht so lange und die Last auf dem Server ist daher geringer. Die Anwender merken eine geringere Beeinträchtigung des Systems durch das Backup
  • Die Daten werden zweimal kopiert und liegt das tagesaktuelle Backup daher von Haus aus schonmal an zwei Orten, was eine höhere Sicherheit darstellt. zudem kann über Prüfsummen festgestellt werden, ob das Backup, welches auf dem Tertiärspeicher ankommt, genau dem Backup entspricht, welches auf dem Sekundärspeicher liegt. Daher kann in zusätzlicher Instanz genauer festgestellt werden, ob das Backup sauber auf das Tertiärmedium gewandert ist

Die Nachteile eines Two-way-Backups

  • das Gesamtbackup dauert länger, da das Backup erst auf den Sekundärspeicher und danach auf den Tertiärspeicher geschrieben werden muss. Somit wird zwar der Serverdienst an sich (also etwa die datenbank) und der Primärspeicher beim allerersten Backup nicht mehr so lange belastet, dafür wird aber der sekundärspeicher belastet. Befindet sich der Sekundärspeicher im Server, auf dem auch der Serverdienst läuft, kann zwar die Kopie vom Sekundär- auf den Tertiärspeicher mit niedrigerer Priorität passieren, so dass der Primärspeicher und der Serverdienst einen Großteil der Systemressourcen bekommt – einen teil der Ressourcen muss das Sstem jedoch für die Kopie schon zur Verfügung stellen. Daher ist der Zeitraum, bis zu dem das System wieder seine volle Leistung zur Verfügung hat, länger. Liegt der Sekundärspeicher hingegen nicht auf dem Serversystem, sondern im Netzwerk oder in einem Storage Area Network, so wird dieses belastet, was bei kleinen Netzwerken einen Unterschied machen kann, insbesondere, wenn mehrere Two-Way-Backups mehrerer Server gleichzeitig laufen sollen.
  • Die Kosten und der Verwaltungsaufwand sind höher, da neben dem Tertiärspeicher zusätzlich ein Sekundärspeicher angeschafft und gewartet werden muss.

Meine persönliche Meinung dazu ist, dass in den allermeisten Fällen die erhöhten Kosten für den zusätzlichen Speicheraufwand zu vernachlässigen sind, besonders angesichts der heutigen Preise für Speicherkapazität, die sich ja im Keller befinden. Und der Vorteil, dass der Serverdienst und der Primärspeicher früher seine Ruhe hat, überwiegt meiner Meinung nach der längeren Gesamtdauer des Backups. Das lässt sich mit Performance-Diagrammen innerhalb des Serversystems auch meist nachvollziehen und darstellen

Ich persönlich rate meinen Kunden daher sehr häufig zu einem Two-Way-Backup.

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!
Disk Backup vs Tape Backup und andere Tertiärspeicher

Wenn Sie als Systemadministrator oder IT-Architekt irgendwann mit der Thematik der Backup- und Recovery-Planung Ihrer IT-Systeme in Kontakt kommen, kommen Sie an der Frage des passenden Mediums für ein Backup nicht vorbei. Dieser Post befasst sich mit der Analyse verschiedener Backup-Szenarien aus Business-Sicht. Wenn Sie als Privatanwender anch einem passenden, kostengünstigen Backup-Medium sind, bietet dieser Post von mir eine Antwort auf Ihre Frage. In diesem Beitrag gehe ich davon aus, dass Cloud-Lösungen wie Amazon Cloud Drive für Sie nicht in Frage kommen, da Ihr Unternehmen mit sensiblen Daten arbeitet.

Die grundlegende Frage ist die. Sie haben ihre produktiven Daten, mit denen Ihr System arbeitet, erst einmal grundsätzlich auf einem sogenannten Primärspeicher installiert. das heißt, wenn Sie beispielsweise ein Datenbankmanagementsystem nutzen, liegen die Daten dieser Datenbank in den Datendateien dieses DBMS, welche beispielsweise auf Ihrem System unter C:\oracle\data liegen.

Sie wollen sich und Ihr Unternehmen nun gegen das Risiko schützen, dass die Daten durch Anwender- oder Systemfehler korrupt werden oder der Primärdatenträger, auf welchem die Dateien liegen, ausfällt.

Das erste was Sie machen werden ist also, die Daten in regelmäßigen Abständen auf einen zweiten Datenträger gleich welcher bescahffenheit – ob nun DVD, zweite Festplatte, Blu Ray etc. – überspielen. das problem an der Sache ist, dass von der Minute an, an der das Backup abgeschlossen ist, alle danach gespeicherten Daten bis zum nächsten Backup verloren gehen, wenn vor dem nächsten Backup ein Datenträgerausfall oder eine Dateikorruption passiert. Deswegen gehen immer mehr Softwarelösungen und Unternehmen dazu über, immer die aktuellen Dateiänderungen auf einen zweiten Datenträger zu synchronisieren. Das bedeutet: Sie haben zusätzlich zur Hauptsicherung der Daten auf einem zweiten Datenträger eine fortlaufende Sicherung aller Daten, die sich seit der letzten Hauptsicherung geändert haben. Somit gehen zwischen zwei Hauptsicherungen die Änderungen nicht verloren, da sie sich immer auf mindestens zwei Datenträgern befinden. Ein gutes Beispiel frü dieses Konzept ist das Redo-Log-Mirroring einer Oracle-Datenbank. während Sie in den Hauptsicherungen die aktuellen Datendateien der Oracle-Datenbank auf einen zweiten Datenträger überspielen, werden alle nach dieser Hauptsicherung erfolgenden Änderungen beständig auf zwei Datenträgern gespiegelt. Das detailleirte Konzept habe ich in diesem Beitrag zum oracle DBMS erklärt.

Hinweis: Die Fachliteratur bezeichnet oft den Arbeitsspeicher eines Systems als Primärspeicher. Wenn ich in diesem Beitrag von Primärspeicher rede, beziehe ich mich auf den primären Datenträger, auf dem ursprünglich die Produktivdaten gespeichert werden, also beispielsweise die Festplatte, auf der das Datenbankmangementsystem installiert ist.

Disk Backup vs Tape Backup und andere Tertiärspeicher weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!
IT-Architektur: High Availability, und Failover-Cluster – Ein Einstieg

In meiner HA- und Failover-Reihe vermittle ich nach und nach Wissen über die Konfiguration von hochempfindlichen Enterprise-IT-Services in Hochverfügbarkeits- oder Failover-Szenarien.

Unterschied zwischen Load Balancing Clustern und Failover-Strategien

Es gibt zwei verschiedene Möglichkeiten, um ein System dauerhaft gegen Ausfall zu schützen: durch einen High Availability Cluster oder durch eine Failover-Konfiguration. Beide sind eigentlich für unterschiedliche Zwecke gedacht.

Load Balancing Cluster haben als primären Einsatzzweck eigentlich den Lastausgleich von Serverdiensten. Das bedeutet: Wenn ein einziges Serversystem nicht mehr ausreicht, um die hereinkommenden Useranfragen in angenehmer Reaktionszeit zu beantworten, können Sie einen zweiten, dritten und noch einige Server mehr hinzuschalten, damit diese sich die Last aufteilen und somit ein höheres Nutzeraufkommen bewältigen können. Damit geht natürlich aber auch einher, dass dadurch gleichzeitig der Dienst besser verfügbar bleibt, wenn ein einzelner Server ausfällt. Eine High Availability Koniguration bringt also in einem gewissen Maße schon von Haus aus eine Ausfallsicherheit mit. Die tritt jedoch nur ein, wenn Ihre Hochverfügbarkeitskonfiguration auch den Ausfall eines Servers verkraften kann. Fällt ein Server aus und die restlichen Serversysteme brechen unter der zusätzlichen Last zusammen, haben Sie auch keine Ausfallsicherheit.

Eine Failover-Konfiguration bietet keinen Lastausgleich zwischen Serversystemen, bietet dafür aber eine Ausfallsicherheit zu einem wesentlich günstigeren Preis. Bei einer Failover-Konfiguration bedient ein Produktivserversystem die Nutzeranfragen, und ein zweites System wird ohne Lastaufkommen in der Rückhand gehalten, falls das Produktivsystem ausfällt. Die Konfiguration ist dabei so gestrickt, dass bei Ausfall eines Servers die möglichst aktuellen Serverdaten an das Failover-System überspielt werden und dann der Serverdienst auf dem Failover-Sytem neu gestartet wird. Somit können die Nutzer dann auf dem Failover-Sytem weiterarbeiten.

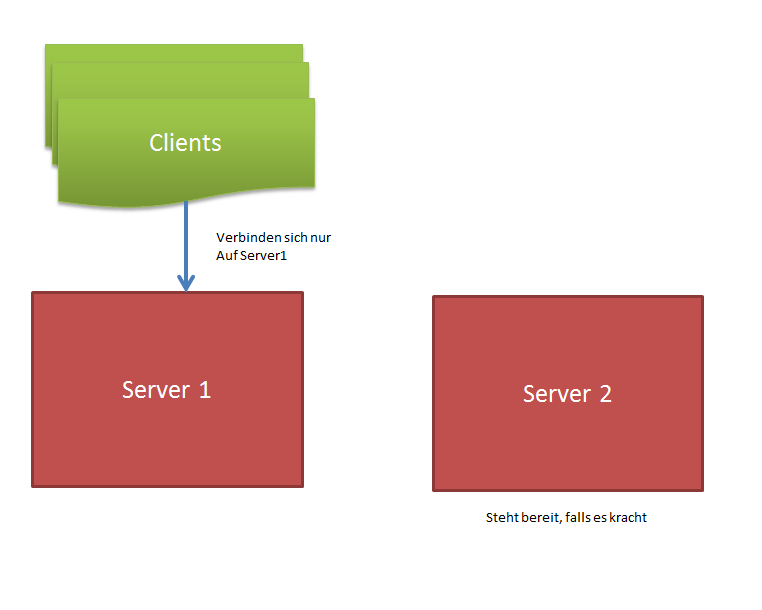
Man unterscheidet zwei Varianten von Faillover-Clustern, auch Aktiv/Passiv-Cluster genannt. eine Variante, das Hot-Standby-Failover schaut so aus. Die minimale Konfiguration sind zwei live betriebene Server, wobei nur ein Server derzeit die nutzeranfragen beantwortet und der andere nur bereit steht, falls der erste Server ausfällt.

2015-08-26_12h47_21

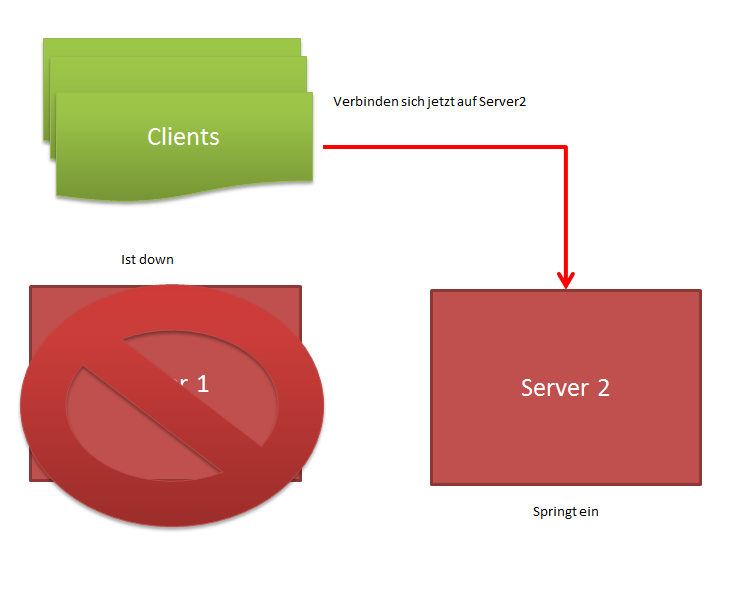
Nun gibt es verschiedene Fälle. die eintreten können. Der einfachste fall ist der, dass der gesamte Server ausfällt oder der Server gewartet werden und somit offline genommen werden muss. Dann springt Server 2 einfach in vollem Umfang für Server 1 ein. Die Clients verbinden sich statt auf Server 1 plötzlich auf Server 2, kriegen davon aber nichts mit.

2015-08-26_12h49_59

Wenn dieser Wechsel von Server 1 auf Server 2 durch einen unvorhergesehenen Ausfall hervorgerufen wird, spricht man von einem Failover. Wenn ein Systemadministrator den Server manuell offline genommen hat, weil der Server gewartet werden muss (Austausch von Festplatten oder anderer Hardware, Einspielen von Betriebssystemupdates o. Ä.), spricht man von einem Switchover. Wenn man irgendwann vom Failover-System zurück auf das primäre Produktivsystem wechselt, spricht man von einem Fallback.

Damit so ein Hot-Standby-Backup reibungslos funktioniert, muss natürlich der Server 2 an die topaktuellen Daten kommen, welche kurz vor dem Ausfall von Server 1 zur Verfügung standen. Ansonsten wäre es ja so, dass die Änderungen, welche die Nutzer kurz vor dem Ausfall von Server 1 gemacht haben, verloren gehen würden. Deswegen arbeitet man in einem Failover-cluster häufig mit einem Storage Attached Network, so dass beide Server immer auf das selbe Dateisystem zugreifen.

IT-Architektur: High Availability, und Failover-Cluster – Ein Einstieg weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!