Kategorie-Archiv: Security

Meine Favorites aus der Embedded World

Die Embedded World in Nürnberg geht allmählich zu Ende und ich möchte hier nur kurz meine Favoriten niederschreiben, die ich als freizeitinteressierter Consumer für erwähnenswert halte. Dieser Post ist einfach nur ein kleiner Überblick für Interessierte wie mich, die selbst nicht im Embedded Business arbeiten, aber einfach mal wissen wollen, was abgeht.

Transparente elektrolumineszente Displays

diese Displays, in meinem Beispiel am Stand von Lumineq gesehen, machen sich meiner Ansicht nach besonders Hübsch im Schaufensterregal bei Juwelieren, Autohäusern oder anderen Prestige-Verkäufern, Selbstverständlich gibt es aber auch technische Anwendungsszenarien, etwa in der Luftfahrt. Mit dieser Art von Displays wäre es auch grundsätzlich schon einmal möglich, ein realistisches HUD-Display in Helme einzuarbeiten.
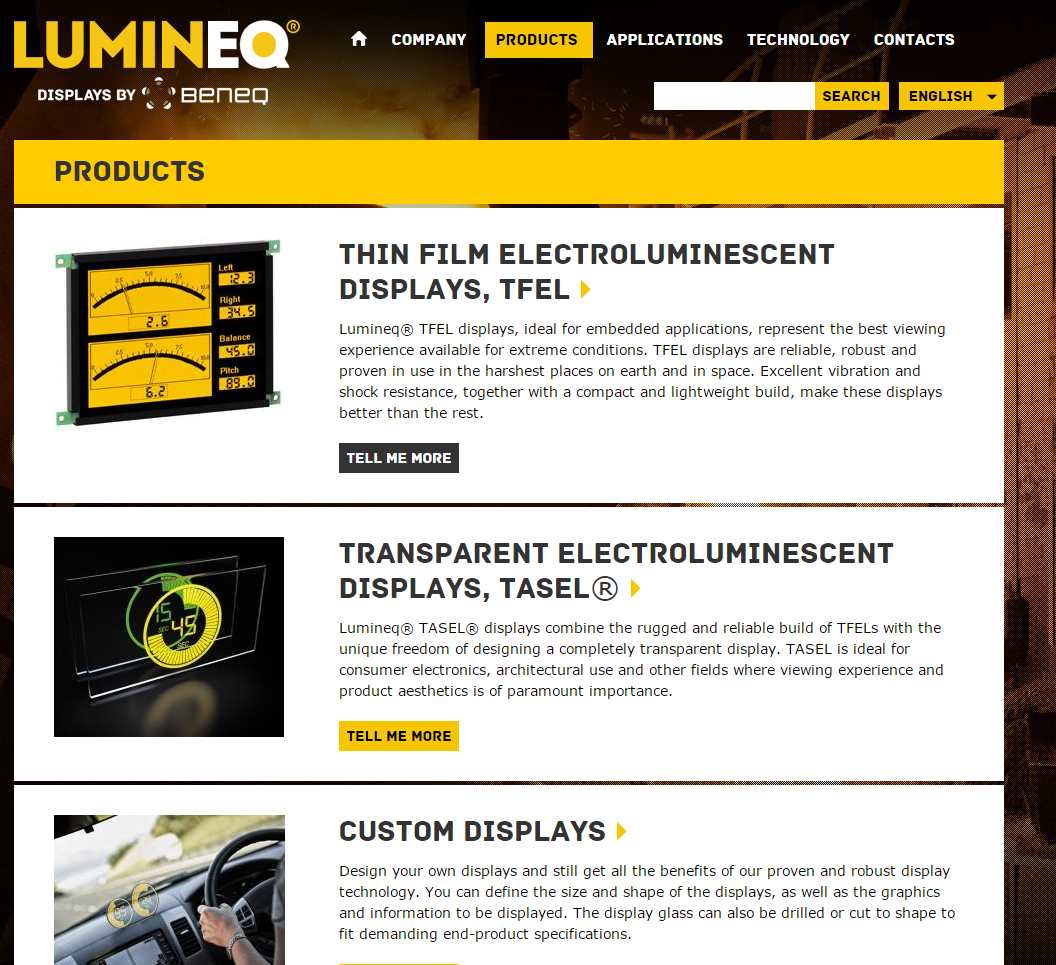
2016-02-25_22h17_49

Das Display enthält seine Informationen über Steuersignale von einem Mikrocontroller. Diese ändern die verschiedenen Werte im Display, etwa Geschwindigkeiten und Entfernungen oder Preise im Ausstellungsschrank. Die Anzeigen müssen vordefiniert sein, das heißt man muss beispielsweise jede Ziffer der Anzeige mit extra Steuersignalen versorgen und diese abändern.

Einziger Nachteil bei der ganzen Angelegenheit meiner Recherche nach: die Displays können einzig und allein vom Hersteller angefertigt werden. Die Ideen und Vorlagen können zwar als Zeichnung, Vektorgrafik oder sonstiges zugeschickt werden, diese kann der Hersteller jedoch selbst nur indirekt in das Display einarbeiten. Man selbst kann derzeit leider nicht einfach so ein Display einer vordefinierten Größe nehmen und den Inhalt dann selbst entwickeln. Da sehe ich persönlich noch Nachholbedarf.

LVDS Displays sind auch für Raspberry pi Bastler interessant

auf der Messe habe ich mich für LVDS-Displays mit schwarzem Rahmen interessiert, da man diese grundsätzlich in Verbindung mit einem LVDS-to-HDMI-Adapter als Bilderrahmen mit Hilfe des Raspberry Pi verwenden kann.

aufmerksam gemacht haben mich die Produkte von Ampire, Flat display technology (FDT) und von Bressner. Ob es auf diesem Blog in Zukunft ein Tutorial zum Anbinden eines LVDS-displays an die HDMI-Schnittstelle des Raspberry Pi geben wird, hängt von den erzielbaren Preisen für mich als Consumer und Blogger ab.

wolfSSL – Alternative zu OpenSSL

für mich interessant war die Verschlüsselungsbilbiothek wolfSSL. Grundsätzlich verspricht wolfSSL einen schmaleren Footprint der Verschlüsselungsbilbiothek im Hauptspeicher des Systems und somit eine bessere Systemperformance als OpenSSL. Desweiteren konkurriert wolfSSL auf dem Embedded Markt mit der Bibliothek yaSSL und verspricht hier eine Unterstützung von TLS 1.2, während yaSSL bisher nur TSL in der Version 1.1 anbietet. Eigentlich gab es einen Stand für das Produkt, weil sich die Bibliothek somit für das Verschlüsseln von Firmware-Updates eignet. Ich als Webserver-Admin habe aber natürlich nach den Einsatzszenarien in der Serverweelt gefragt. Zwar gibt es derzeit noch keinen Port für beispielsweise Apache oder Nginx, diese sind jedoch in Planung und man kann WolfSSL bereits jetzt zur Verschlüsselung von MySQL-Datenbanksessions verwenden, was ich vielleicht demnächst mal in einem Tutorial ausprobieren werde. Der mySQL-Port wird derzeit jedoch nicht öffentlich herausgegeben. Stattdessen soll man sich als Tester bei [email protected] vorstellen, um die Module als Beta-Tester zu bekommen.

Event Driven Equipment Security mit MOXA

Aufgefallen ist mir der Moxa Stand, weil ich die Netzwerkgeräte des Unternehmens am Stand gesehen habe und ich zunächst der Ansicht war, es handelt sich um Konkurrenzprodukte zu den Netzwerkgeräten von Cisco und HP. Falsch gedacht. Der Hauptanwendungsbereich der MOXA-Produkte liegt natürlich im industriellen Bereich, vor allen Dingen zum Vernetzen mobiler Einheiten, wie es ja der Trend des Internet of Thinggs (IoT) in der Branche derzeit vorgibt. Die Geräte von MOXA sind beispielsweise für das Vernetzen von Bahnzügen oder von Marinestreitkräften geeignet, da sie die für diese Umstände benötigten Zertifikate wie Stoßsicherheit, Temperaturunempfindlichkeit u. Ä. mit bringen.

Interessant für mich waren jedoch eher die Überwachungsprodukte von MOXA, die eventgesteuert Signale über gewöhnliche Netzwerkschnittstellen senden klönnen (egal ob Ethernet oder Lichtwellenleiter). Somit wäre es mit Kameras oder Lichtschranken des Unternehmens beispielsweise theoretisch möglich, bei unerlaubtem Eindringen in die Serverräume automatisch einen Shutdown oder eine Abriegelung/Verschlüsselung der gemounteten Daten und der Hardware-Schnittstellen vorzunehmen, Türen abzuriegeln und einen Alarm auszulösen.

Kaspersky Lab Security System for connected Cars

Schön für mich zu sehen war, dass Kaspersky derzeit an einer herstellerunabhängigen Security-Lösung für verbundene Fahrzeuge arbeitet. Somit nähert man sich der Nutzung verschiedener Netzwerkschnittstellen – und der Anbindung von Automobilen an das öffentliche Internet – an. Hersteller wie Audi und BMW werden zwar kaum von ihrem proprietären Modell abrücken – es geht jedoch darum, einen Security-Standard für alle Hersteller zu schaffen, die diese ohne die nötige Inhouse-Expertise einfach über Kaspersky zukaufen können. Hat mich persönlich auf der Messe sehr interessiert.

biegsame Displays

Die hier im Foto gezeigten Displays sind nicht nur biegsam, sondern ihr Inhalt lässt sich über einen Mikrocontroller – auch über den Raspberry Pi – verändern. Dieser Inhalt wird auch nach Entfernen der Stromzufuhr noch über mehrere Jahre gehalten und kann dann auch nachträglich wieder verändert werden.
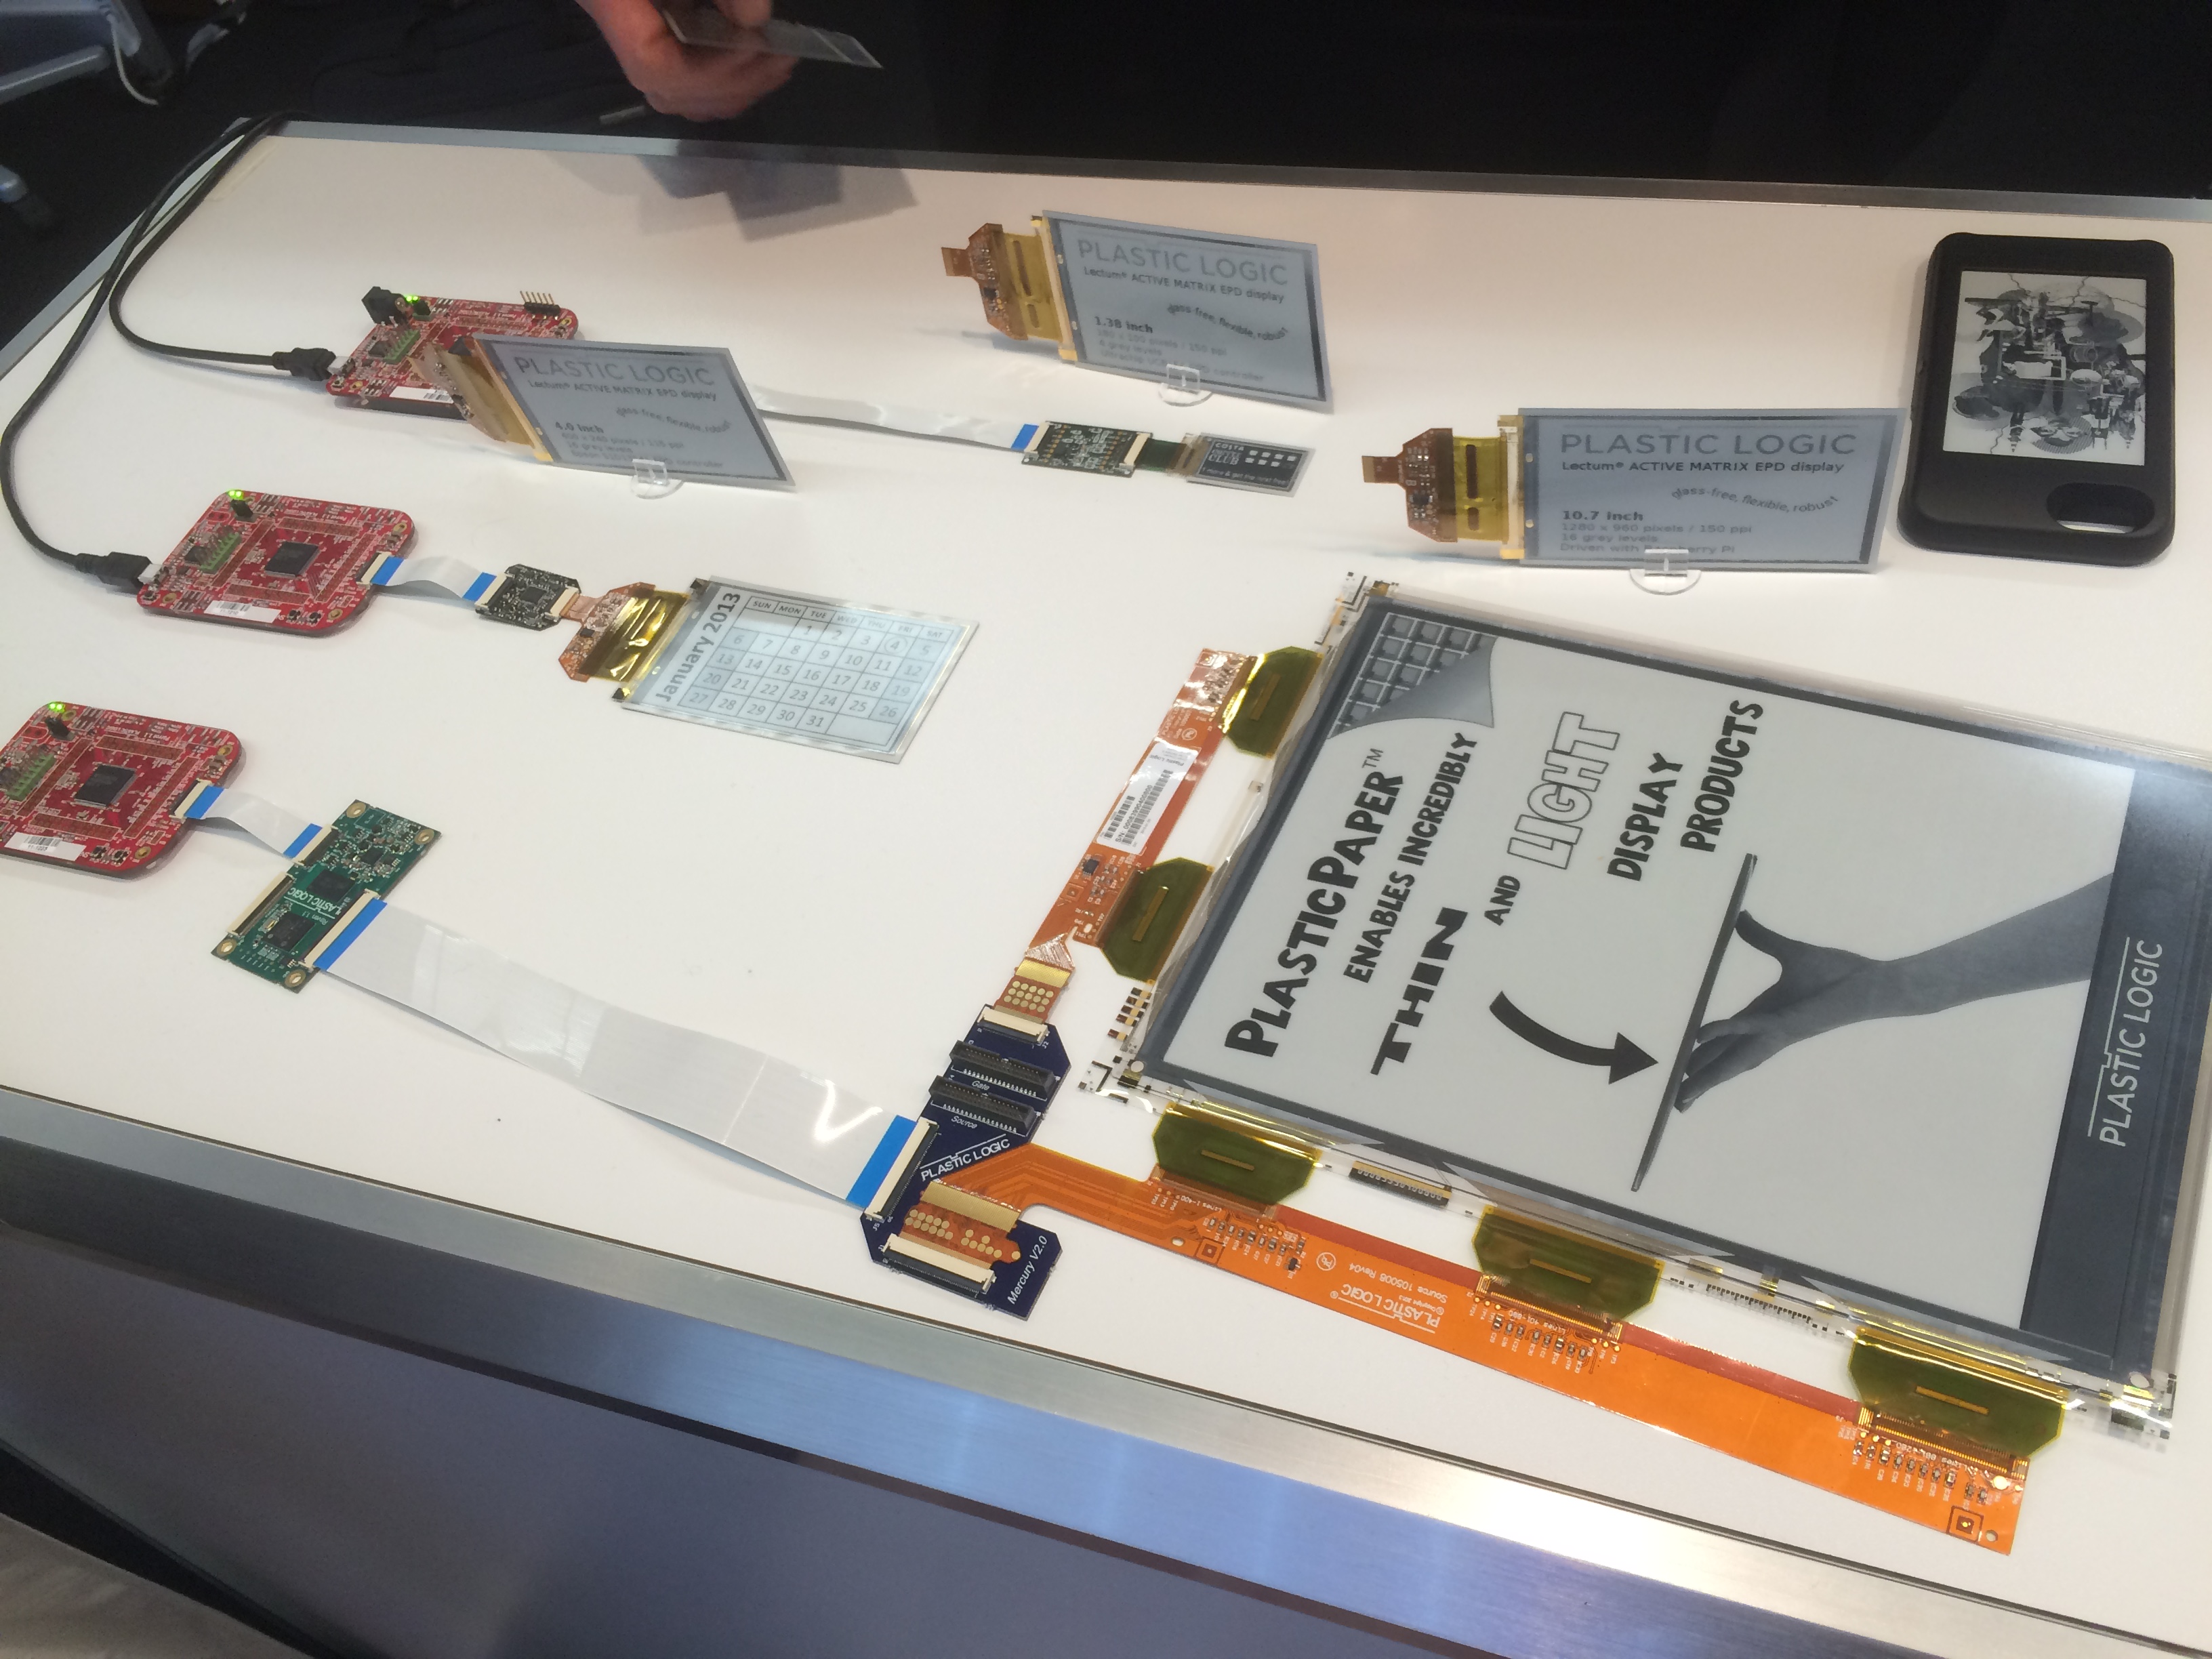
IMG_0622

Somit wäre es beispielsweise auch für uns Endanwender möglich, Nutzen daraus zu ziehen. So können Sie beispielsweise Webartikel in schwarz weiß als „E-Zeitung“ mitnehmen oder wechselnde Motive auf einem iPhone-Case anzeigen. Stellen Sie sich beispielsweise vor, Sie haben auf Ihrem PC eine Liste mit Dingen, die in einer Kiste enthalten sind. die Liste übertragen Sie mit einem Raspberry Pi auf das Display und dieses wiederum befestigen Sie an der Kiste. Der Inhalt des Displays wird auch nach Abstecken des Raspberry Pis erhalten. Wenn Sie etwas aus der Kiste permanent entnehmen oder hinzufügen, können Sie die Liste mit Ihrem Raspberry Pi wieder aktualisieren.

Bilderkennung im Automotive-Bereich noch nicht serienreif

Auf der Embedded World gab es auch Ausstellungen vom aktuellen Stand der Bilderkennung in Fahrzeugen zu sehen. Die Aussteller haben hier keine Scheu gehabt und die aktuelleen Probleme der Technik aufgezeigt. So werden Personen beispielsweise anhand von Farbverläufen erkannt, was bei einer stehenden Person mittlerweile wunderbar funktioniert, bei einer liegenden Person, die ja in der Realität etwa gestürzt sein könnte, jedoch noch ein Problem darstellt. die Zukunft wird zeigen, ob es gelingen wird, solche Probleme in den Griff zu bekommen.

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!
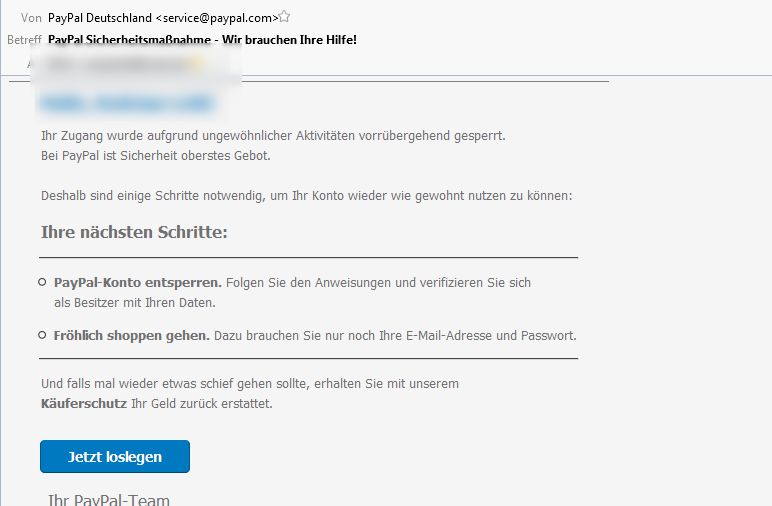
Paypal Phishing Mail fordern zur Kontoentsperrung auf

Aktuell gehen wieder Paypal-Phishing-Mails mit dem Betreff Paypal Sicherheitshinweis umher, bei denen auf einen Link geklickt werden soll, um sich mit seinem Paypal-Konto einzuloggen und dieses zu entsperren. Dabei ist die Mail sehr authentisch gestaltet und auch der Absender verweist auf [email protected]. Die Zieldestination des Links ist eine mit einem URL-Shortening-Service gekürzte Adresse.

2015-10-20_09h41_37

Hier ist gesunder Menschenverstand gefragt. Der Shortlink sollte bereits einen gewissen Grundverdacht hervorrufen. Bitte gehen Sie nicht über den Link, sondern selber über die Browser-Adresszeile auf Paypal und loggen, um sicherzugehen, dass Sie nicht auf einer Phishing-Seite landen. Überprüfen Sie dann Ihren Account. So sind Sie auf der sicheren Seite. In den meisten Fällen sinde solche Paypal-Sicherheitsmails Fakes und stellen sich als Fehlalarm heraus.

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Desktop-Firewall-Empfehlungen für Windows

Eine Desktop-Firewall ist eine sinnvolle Ergänzung zu den restlichen Sicherheitsmaßnahmen, die ich in meinem Post Home IT Security Part 1 geschildert habe. Im Gegensatz zu meinem Post über Freeware-Antivirenlösungen brauchen Sie aber in Sachen Firewall  nicht auf eine Drittanbieterlösung ausweichen, sondern können getrost die bereits implementierte Windows-Firewall nutzen. Denn wie diverse Artikel und Berichte bereits umfangreich darstellen, schneidet die Windows-Firewall im Vergleich mit Drittanbieter-Desktop-Firewalls immer mit Top-Plätzen ab. Und dabei macht es dann auch sinn, auch wirklich bei der Windows-Firewall zu bleiben, da diese von Haus aus mitgeliefert wird und daher bei jeder Betriebssysteminstallation sofort zur Verfügung steht. Bei einer Neuinstallation können Sie die Regeln ihres alten Rechners einfach mitnehmen und Sie haben keine Zusatzsoftware, die Sie als lästigen Overhead in Ihr System installieren müssen. Desweiteren ist die Windows-Firewall aufgrund Ihrer guten Integration in das Betriebssystem einfach zu benutzen und beeinträchtigt dabei nicht so sehr die Performance des Systems wie viele Drittanbieterlösungen.

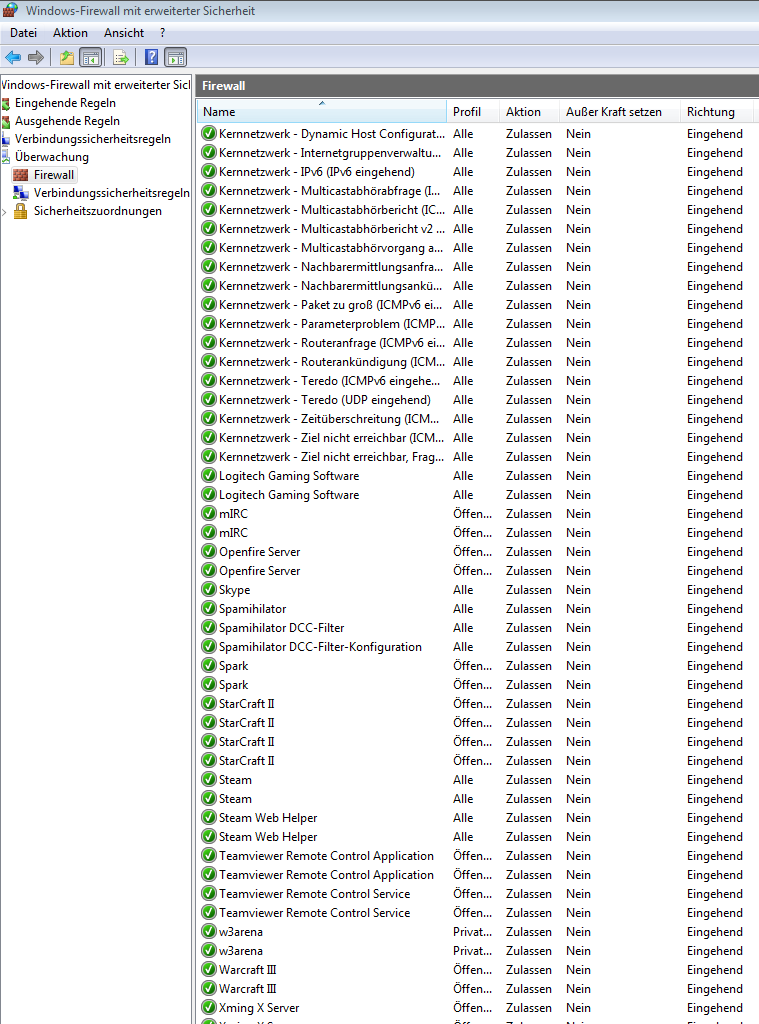
Leider vermisst man bei der Windows-Firewall die Benachrichtigungen, wenn ein neues Programm eine Verbindung mit dem internet herstellen möchte. Sie werden nämlich evenutell feststellen, dass Sie nicht für jedes Programm, welches Zugriff auf das Inteernet benötigt, auch unbedingt eine Ausnahme in der Windows Firewall hinzufügen müssen. Schauen Sie doch einfach mla nach und schauen Sie über der Systemsteuerung / Windows-Firewall / Erweiterte einstellungen / Überwachung / Firewall auf die Liste der Programme, für die Sie derzeit eine Ausnahme hinzugefügt haben.

2015-07-13_21h50_11

Ich persönlich stelle mir hierzu einige Fragen. Z. B. weiß ich ganz sicher, dass ich z. B. beim Starten des Tools putty, welches ich täglich zum Administrieren entfernter Linux-Systeme verwende, noch nie gefragt wurde, ob ich eine Verbindung zu lassen möchte oder nicht. Deswegen gibt es das Programm auch nicht in der Liste der erlaubten Ausnahmen. Und: Alle Firewall-Regeln betreffen derzeit lediglich eingehenden Verkehr. Regeln für ausgehenden Verkehr werden in der Windows-Firewall nicht automatisch eingestellt.

Paranoide Power-User wie ich empfinden dies als eine kleine Nachlässigkeit der windows-Firewall und würden daher gerne etwas nachrüsten, um hier etwas restriktiver auf die Verbindungen von Anwendungen auf dem System einwirken zu können. Natürlich könnten Sie jetzt in den erweiterten Einstellungen der Windows-firewall manuell die Reglen festlegen, die Sie vermissen. Jedoch wäre es viel komfortabler, wenn man einfach wie bie vielen Drittanbieterprogrammen nebenbei gefragt wird, wenn man gerade ein neues Programm verwenden möchte.

Eine sehr gute Möglichkeit, diese Funktionalität nachzurüsten, bietet das Tool Windows firewall notifier. das Tool ist ein Wrapper um die Window und läuft also nicht ständig als Dienst im Hintergrund. Statdesen stellt es die windows-firewall standardmäßig so um, dass diese ausgehenden Verkehr standarmdäßig blockiert. Sobald ein Blockvorgang eintritt, wird ein Log in die windows-Ereignisanzeige geschrieben, was dann erst dazu führt, dass der windows Firewall notifier gestartet wird und in Aktion tritt: Wir bekommen eine Anzeige in der wir entscheiden können, ob wir die Verbindung erlauben wollen oder nicht. Einen sehr guten Artikel über den Windows Firewall notifier finden Sie auf HowToGeek.

Eine Drittanbieterlösung, die ich Ihnen als Alternative ans Herz legen möchte, ist die Desktop-Firewall GlassWire. Diese hat erweiterte funktionalitäten wie beispielsweise eine anzeige über die Netzwerkaktivität und eine Erkennung von Dateiänderungen und Änderungen in den Gerätelisten des windows-Gerätemanagers – und das bereits in der Free-Version.

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Freeware-Antivirenprograme: Vergleichen lohnt sich

Wenn Sie auf Ihrem Windows-Desktop eine kostenlose Antivirenlösung einsetzen, lohnt sich der Vergleich, wie Ihre Auserwählte im Vergleich zur Konkurrenz abschneidet. Obwohl wir alle wissen, dass Antivirenprogramme alleine keine Sicherheit gewährleisten können, sondern nur ein zusätzlicher Schild sein können, ist es doch empfehlenswert, die besten Kandidaten für diese Position auszuwählen.

Sie sollten dazu allgemein einfach jährlich eine Recherche starten, welche Free-Antivirenprogramme derzeit am besten abschneiden. Wenn Sie beispielsweise aktuelle Testergebnisse aus dem Jahr 2015 ansehen, werden Sie aktuell feststellen, dass etwa die Microsoft-Lösungen kein ausreichendes Schutzniveau bieten („Microsofts Windows- Defender bietet nur einen Grundschutz gegen Malware. Selbst die kostenlosen Versionen der Konkurrenz liefern bessere Ergebnisse.“ – quelle) ( „. When it comes to malware protection, it (Microsoft Security Essentials) tested below every other antivirus program tested.“- Quelle) und auch hin und wieder den ein oder anderen Hinweis finden, dass die kostenlosen antivirenlösungen den kostenpflichtigen Platzhirschen meist in nicht viel nachhängen, sofern Sie einen der besser abschneidenden Kandidaten auswählen.

Aktuell empfehle ich Ihnen persönlich die kostenlose Version von BitDefender Free Antivirus. Das kann sich natürlich von Jahr zu Jahr ändern. Im Endeffekt müssen immer Sie selbst recherchieren.

Strittig ist, ob Antivirenprogramme die Sicherheit von SSL-verschlüsseltenen Verbindungen abschwächen (Link). Deswegen sollten Sie zur Sicherheit nach der installation des Virenprogramms eine SSL-geschützte Seite wie beispielsweise https://www.google.com aufrufen und prüfen, ob das Programm das Zeritfikat austauscht und falls ja, das HTTPS-Scanning deaktivieren. Unter Avast geht das beispielsweise über einstellungen / Aktiver Schutz / Web-Schutz / Anpassen / grundeinstellungen / HTTPS-Scanning.

Wie ich bereits in meinem großen Privatisierungspost geschrieben habe, hat ein Antivirenprogramm natürlich nichts auf einem System zu suchen, auf welchem Sie vorhaben über Anonymisierungsdienste wie JonDo, Tor oder I2P zu surfen. Das sollten Sie im Hinterkopf behalten.

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Sicher Mails abrufen: Verschlüsseln Sie das Profil Ihres E-Mail-Clients

In meinem Post über Datenverschlüsselung habe ich Ihnen erklärt, warum es wichtig ist sensible Daten auf seinen Datenträgern zu verschlüsseln und vor allem habe ich Ihnen auch erklärt, wie das ganze funktioniert.

Dabei denken viele Nutzer daran, die Betriebssystemplattform selbst zu verschlüsseln sowie in einzelnen Verschlüsselungscontainern die Ordner zu verschlüsseln, die beispielsweise die Urlaubsbilder, Kontoauszüge, dokumentenscans usw. enthalten.

Viele Nutzer vergessen dabei jedoch den E-Mail-Ordner. Wenn Sie Ihre E-Mails über einen Mail-Client wie den Mozilla Thunderbird oder Microsoft Office Outlook abrufen, dann werden die E-Mails dort im klartext in Ihrem profilordner gespeichert. Fremde Nutzer, die am gleichen PC arbeiten wie Sie, oder Diebe, welche die festplatte entwenden, können diese E-Mails dann im klartext lesen, wenn Sie nicht weitere sicherheitsmaßnahmen eingeleitet haben, um dies zu verhindern.

Im Folgenden zeige ich Ihnen, wie Sie Ihren Thunderbird-Profilordner verschlüsseln.

  • Legen Sie einen neuen TrueCrypt-Container mit einem starken Passwort und NTFS-Dateisystem an, wie bereits im oben genantnen Post gezeigt
  • Mounten Sie den Container in einen Laufwerksbuchstbaen ihrer Wahl.
  • Kopieren sie das thunderbird-profil in dieses Laufwerk. Das Thunderbird-Profil liegt normalerweise unter %APPDATA%\Thunderbird\Profiles.
  • Das neu kopierte Thunderbird-Profil liegt nun im verschülsselten TrueCrypt-container
  • Löschen Sie jetzt das alte, unverschlüsselte Thunderbird-Profil mit einem Tool wie beispeilsweise Eraser oder – besser noch: sdelete
  • Profil umstellen über Start / ausführen / thunderbird -profilemanager
    • Löschen Sie das aktuelle Profil. Aktivieren Sie die checkbox Don’t delete files, da Sie das profil im vorangegangenen Schritt ja bereits gelöscht haben
    • Erstellen Sie ein neues Profil und wählen Sie Choose folder
    • wählen Sie den kopierten profilordner in Ihrem TrueCrypt-Laufwerk aus
    • Starten Sie Thunderbird neu

In Zukunft mounten Sie einfach immer zuerst den TrueCrypt Container und rufen dann erst Ihre E-Mails ab. So sind Sie ein Stück weit sicherer unterwegs.


Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Datenverschlüsselung

grundsätzlich muss man bei der Datenverschlüsselung zwei Arten von Verschlüsselungstools unterscheiden zwischen einer Betriebssystem-Verschlüsselung/Partitionsverschlüsselung und einer Dateiverschlüsselung.

Bei einer Dateiverschlüsselung verschlüsseln Sie Dateien und Ordner, die auf einem Datenträger liegen. Diese Dateien können Sie rechner- und betriebssystemunabhängig auf jedem anderen Gerät, unter dem das Entschülsselungstool lauffähig ist, wieder entschlüsseln-  und nach einer Änderung auch wieder beliebig neu verschlüsseln. Eien Dateiverschlüsselung bietet sich an, wenn nur ein geringer Bruchteil der Daten auf einer Datenpartition wirklich vertrauenswürdig ist und es ein totaler Overkill wäre, eine gesamte Datenpartition zu verschlüsseln. DAmit kann man Ressourcen sparen. Desweiteren ist es bei Dateiverschlüsselung möglich, auch bei einem laufenden Systemn, wo die Daten ja unverschlüsselt vorgehalten werden, damit Sie im laufenden Betrieb geleesen und bearbeitet werden können, immer noch einen teil der Daten verschlüsselt zu halten. Bei einem laufenden System wären nämlich grundsätzlich alle Daten durch den derzeit angemeldeten Benutzer lesbar. Wenn Sie jedoch einzelne Dateien extra verschlüsselt haben, muss der derzeit angemeldete Benutzer diese Daten nochmal extra durch ein Passwort entschlüsseln lassen, bevor er mit Ihnen arbeiten kann. Das verschafft zusätzliche sicherheit. Eine Dateiverschlüsselung eignet sich auch dazu, um Dateien im verschlüsselten Zustand zum Download anzubieten und den Usern dann über einen sicheren Weg das Passwort zur Entschlüsselung mitzuteilen.

Bei einer Betriebssystemverschlüsselung werden nicht einzelne Dateien und Ordner, sondern gesamte Datenpartitionen auf einem Datenträger verschlüsselt. Das bedeutet: nicht nur die Daten, sondern auch das darunterliegende Betriebssystem wird verschlüsselt. Das bringt etwas mehr Sicherheit zum preis von Flexiblität. Eine Betriebssystemverschlüsselung schützt Sie davor, dass jemand vertrauenswürdige Daten liest, wenn das System offline ist – also wenn er beispielsweise die festplatte ausbaut, stiehlt und bei seinem eigenen System anschließt. Jetzt werden sie vielleicht sagen: Ja aber wenn die einzelnen vertrauenswürdigen Daten selber verschlüsselt sind, kann er die Dateien doch eh nicht lesen? Ja, das schon. Sie können aber nicht garantieren, dass wenn Sie die Dateien zum bearbetien oder Lesen kurzzeitig entschlüsseln, es keine Kopie dieser Daten im klartext irgendwo auf der Festplatte des Systems gibt. Wenn Sie beispieslweise eine verschlüsselte Word-Datei kurz entschlüsseln, um sie zu bearbeiten, kann es sein, dass von dieser Word-Datei eine Kopie im TEmp-Ordner des Betriebssystems existiert. diese kopie könnte dann ein Angreifer theoretisch lesen, wenn er die Festplatte entwendet.

Dateiverschlüsselung

Dateiverschlüsselung ist für foglendes da: Während Sie ihr betriebssystem nutzen dringt ein Hacker über eine Sicherheitslücke in ihr System ein und liest die dort abgelegten Dateien – oder kopiert sie sich sogar über das Internet. Oder Sie haben eine Malware / einen Trojaner auf dem PC, der Dateien ausliest und analysiert oder an seinen Besitzer versendet. Die Verschlüsselung verhindert, dass der Angreifer oder die malware die datei im kalrtext lesen kann. er hat zwar die Datei, kann jedoch nichts mit den informationen anfangen, da sie verschlüsselt vorliegen.

Damit man die Dateien lesen kann, müssen sie vorher entschlüsselt werden. Das msüsen Sei entweder als nutzer der Dateien vorher manuell machen – oder es geschieht automatisch vom Betriebssystem, wenn Sie die Datei öffnen. Die erste Varainte ist sicherer und verlangt meist die eingabe eines Passwortes. Die zweite Varainte ist zwar bequemer, verlangt jedoch nur, dass ein Zertifikat installiert ist, anstatt die Eingabe eines Passwortes. Zur installation des Zeritfikats braucht man zwar wiederum ein Passwort – ist das Zertifikat jedoch installiert und der Eindringling befindet sich mit dem berechtigten Benutzerkonto bereits auf ihrem Rechner, kann er die Dateien trotzdem lesen.

Datenverschlüsselung weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Home-IT-Security Part 2: Was Sie tun können, um Ihren Heim-PC sicher zu machen

Im ersten Post der Serie habe ich Ihnen gezeigt, was sie grundsätzlich tun können, um ein einfach installiertes Heim-PC-System abzusichern. Nun folgt die Version für Fortgeschrittene, die Ihr System noch weiter absichern wollen.

Beim letzten mal haben wir uns lediglich damit befasst, wie wir ein einzelnes System maximal absichern können. Dabei gibt es jedoch grundsätzlich das Problem, dass es nie so etwas wie eine „maximale Sicherheit“ geben kann. Wenn es trotz aller Absicherungsmaßnahmen passiert, dass ihr System mit Malware infiziert wird, hat diese Schadsoftware Zugriff auf ihre privaten Daten, die auf diesem System abgelegt sind.

Zunächst einmal gilt es abzustecken, woher die meisten Angriffe auf einem PC kommen. Die meiste Schadsoftware handeln Sie sich ein bei:

  • „dunklen/schwarzen“ Aktivitäten, wie etwa das Surfen auf Erotikseiten, Szeneseiten und Ähnlcihes
  • „grauen/typischen“ Freizeitaktivitäten, etwa das Browsen / Surfen im Internet, das Checken von E-Mails und Öffnen von Anhängen, beim Ausführen von Downloads auf dem Web, beim Ausführen von Programmen mit Sicherheitslücken – beispielsweise den PDF-Reader, die Blu-Ray-player-software auf dem PC o. Ä.

hingegen haben diese Aktivitäten nichts zu tun mit den Aktivitäten, bei denen diese Schädlinge dann letztendlich schaden zufügen, nämlich „weiße“ Aktivitäten wie

  • beim Online-Banking und Online-Shoppen: Ihre Login-Daten werden ggf. von einem Trojaner abgefangen und sie werden beraubt oder es erfolgen Bestellungen auf Ihren Namen
  • beim Ausführen von Office-Tätigkeiten (Schreiben von Bewerbungen, Steuererklärung, Sortieren von Fotoalben usw.): Es werden informationen über Sie gesammelt, die gegen Sie verwendet oder an Dritte verkauft werden, oder Ihnen wird auf Basis dieser informationen Ihre identität gestohlen, so dass  in Ihrem Namen Geschäfte abgeschlossen werden. Oder Ihre Daten werden gegen Ihren Willen kopiert oder mitunter sogar gelöscht.
  • beim Verwalten von Servern im Internet, Ihrer persönlichen website oder beim Verwalten Ihres Network Attached Storages, Ihres Raspberry PIs oder anderen Geräten im Netzwerk, auf denen Serverdienste laufen. Die Login-Daten könnten geklaut werden und die kontrolle über den Server oder dessen Daten könnten Ihnen geraubt werden.
  • allgemein beim Zugriff auf andere Rechner über das Netzwerk mit beispielsweise SSH, TeamViewer, VNC o. Ä. Auch hier kann ihnen der Zugriff oder die Daten darauf abhanden kommen.

Systemtrennung

Sie merken bereits, dass Sie sich viel Ärger ersparen können, wenn Sie diese beiden Tätigkeiten trennen. Dabei ist jedoch nicht gemeint, dass Sie sich jetzt zwei veschiedene PCs anschaffen sollen.

Home-IT-Security Part 2: Was Sie tun können, um Ihren Heim-PC sicher zu machen weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

GnuPG-Verschlüsselung erklärt

dieser Post ist noch in Arbeit…

GnuPG ist eine Verschlüsselungssoftware, die unter Anderem verwendet wir zur:

  • Verschlüsselung von E-Mail-Nachrichten und Authentifzierung des Absenders (nur die Nachricht für die verschlüsselung des Mailverkehrs ist hingegen SSL oder TLS zuständig)
  • Authentifizierung und Zugriff auf Linux-Paketquellen

die Technischen Grundlagen

Verschlüsselung von Daten funktioniert zunächst einmal so, dass Nachrichten mit einem bestimmten Schlüssel verändert werden, so dass nur derjenige, der den Schlüssel besitzt, diese wieder entschklüsseln und somit im klartext lesen kann. Jeder, der die Nachricht ohne den Schlüssel zu lesen versucht, liest nur unverständliches Wirrwarr.

Dabei gibt es grundsätzlcih zwei Verfahren. Bei der symmetrischen Verschlüsselung benutzt man zum Verschlüsseln und zum Entschlüsseln von Daten den gleichen Schlüssel. Dieses Verfahren sit also vergleichbar mit einer tür zu einem Raum und dem passenden Schlüssel. Jemand ohne Schlüssel sieht nur die Tür und kann mti dem raum nichts anfangen. Nur wer einen baugleichen Schlüssel hat zu dem, mit dem die Tür zuvor verschlossen wurde, kann in den raum reinsehen.

Dabei gibt es grundsätzlich zwei PRobleme

  • wenn Ihnen der „Abschließer“ der Tür erlauben will, die Tür zu dem Raum zu öffnen, muss er Ihnen den Schlüssel auf sicherem Wege zustellen. In der Realität wären hier Probleme, dass er Ihnen den Schlüssel also nicht einfach unter die matratze legen oder ihn per Post verschicken kann, da er in beiden Szenarien verloren gehen könnte. Im Bezug auf Daten müssen Sie den Schlüssel irgendwo sicher an den empfänger der Daten übermittlen, damit er diese lesen kann. Wenn Sie den Schlüssel dabei beispielsweise über E-Mail verschicken, kann der systemadministrator des Postfachs den Schlüssel mitlesen – und wenn sogar ein unverschüsseltes Protokoll zum senden oder empfangen genutzt wird, kann sogar jemand, der das Netzwerk abhört, das Passwort im klartext lesen. Schicken Sei den Schlüssel beispielsweise über Skype, könnte jemand beispielsweise den Schlüssel abfangen, der Systemadministrator eines Messaging-Servers könnte zugucken und jemand der ihrem partner über die schulter guckt oder an seinen nicht-gesperrten Arbeitsplatz geht, könnte den Schlüssel abfangen.
  • Desweiterne bneötigt amn für jeden Kommuniklationsweg einen eigenen Schlüssel, da ja der eine Kommunikationspartner mit seinem Schlüssel nicht die Daten des anderen Kommunikationspartners sehen können soll. Das heißt: Wenn Sie als Vermieter einem Mieter einen Schlüssel geben, soll der ja mit diesem Schlüssel nicht in die Wohnung eines anderen mieters können.

Deswegen wird in vielen Fällen das asymmetrische Verfahren genutzt. Es werden hierbei zwei schlüssel verwendet, die durch einen mathematischen Algorithmus zueinander in Beziehung stehen. Da dieser amthemtaische algorithmus bekannt ist, muss man auch heir minimum einen geheimen schlüssel haben, den man nicht öffentlich teilen darf. Beim asymmetrischen Verfahren gibt es zwein SChlüssel – einen öffentlichen Schlüssel und einen privaten Schlüssel. Das asymmetrische Verfahren können Sie sich so vorstellen: der öffentliche Schlüssel ist ein Bügelschloss, welches Sie an Ihre kommunikationspartner ausgeben (aber nicht den Schlüssel dazu), damit diese Daten, die diese an Sie senden wollen, mit diesem Bügelschloss verschlüsseln können, indem Sie es zuschnappen lassen. Öffnen können das Bügelschloss nach der Verschlüsselung nur noch Sie selbst mit ihrem privaten Schlüssel, der in das Bügelschloss rein passt. Dabei können Sie den öffentlichen Schlüssel in aller Öffentlichkeit rausposaunen und auch auf unsicherem Wege teilen, da es kein Problem darstellt, wenn irgendjemand das Bügelschloss in die hände kriegt – denn das einzige was er damit machen kann ist, Daten abzuschließen – anstatt sie zu öffnen. Dies hat die beiden Vorteile:

  • Sie können den Schlüssel auf einem nicht-geheimen Weg einfach verbreiten. Sie könnten ihn beispielsweise ohne Bedenken als Anhang zu einer unverschlüsselten e-Mail senden – oder Sie könnten ihn auf Ihrer Website als Download anbieten
  • Für jeden ihrer kommunikationspartner brauchen Sie nur diesen einen öffentlichen Schlüssel, den Sie diesen zur Verfügung stellen müssen. Alle partner können sich den schlüssel beispielsweise von Ihrer WEbsite herunterladen und damit die an Sei gerichteten Daten damit verschülsseln. Insgesamt gerechnet brauchen alel kommunikationspartner weniger Schlüssel als beim symmetrischen Weg.

Der nachteil der asymmetrischen Verschlüsselung ist, dass es im Gegensatz zum symmetrischen Verfahren sehr rechenaufwendig ist. Deswegen werden mit dem asymmetrischen Verfahren meist nur Daten vershlüsselt, die nicht sofort zur Verfügung stehen müssen. Live-Daten, die schnell betrachtet werden müssen, also beispielsweise Chat-Gespräche, Websiten usw. – werden hingegen symmetrisch verschlüsselt


Neben diesen beiden Verfahren gibt es ein hybridges Verfahren. Bei diesem Hyridverfahren wird eigentlich das asymmetrische Verfahren verwendet. Die Daten selbst werden jedoch symmetrisch verschlüsselt, indme intern ein „Einweg-Schlüssel“ erwendet wird. Mit diesem symmetrischen Schlüssel wird zunächst die anchirhct verschlüsselt. dieser symmetrische schlüssel wird nun mit dem assymmetrischen öffentlichen schlüssel wiederum verschlüsselt und abgesichert. Die Entschlüsselung des symmetrischen Schlüssel braucht wesentlicher Zeit und Rechenpower als die asymmetrische Versclüsselung der kompletten Nachricht. der jetzt asymmetrisch gesicherte symmetrische schlüssel wird dann zusammen mit der über den symmetrisch gesicherten anchricht versandt. Der empfänger nutzt seinen privaten Schlüssekl, um zugang zum symmetrischen Schlüssel zu erlangen, und kann damit die symmetrisch verschlüsselte Nachricht entschlüsseln. somit kann asymmetrischer schlüsselaustausch stattfinden und dennoch eine schnelle Bereitstellung der klartextdaten beim Empfänger gewährleistet werden.

GnuPG nutzt stnadardmäßig diese hybridge Verschlüsselung, bei der wie beschrieben der asymmetrische Schlüsselaustausch im Vordergrudn steht. Alternativ untersüttzt GnuPG auch eine rein symmetrische verschlüsselung, die jedoch nur in sehr seltenen Fällen durch gesonderte Konfiguration verwendet wird. In diesem Fall einigen sich beide kommunikationspartner wie bei der symmetrischen Verschlüsselung üblich im Vorfeld auf einen symmetrischen schlüssel, beispielsweise also ein Passwort.

GnuPG-Verschlüsselung erklärt weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Der große Privatisierungspost für das Internet

Bevor Sie diesen post lesen, sollten Sie meinen Post Die Wahrheit über Anonymität und Privatsphäre im INternet lesen. Hierbei werden sie feststellen, dass man im Internet über legale Methoden keine anonymität, sondern nur Privatsphäre erhalten kann.

Um ihre Sicherheit zu erhöhen, sollten Sie weiterhin meinen Post Home-IT-Security: was Sie tun können, um Ihren privaten Desktop-PC zu härten berücksichtigen. Desweiteren ist für Ihre Privatsphäre der Post Anonyme Bezahlsysteme im Netz interessant.

Dieser post liefert einen ersten Überblick über anonymisierungsdienste im Internet. Es werden noch keine bzw. nur sehr wenige Praxistipps gegeben, diese werde ich in speziellen Postings konkretisieren. Dieser Überblick soll ein guter Einstieg für Interessierte in der Online-Privatisierung sein.

Dieser Post wird immer wieder mal aktualisiert. Dran bleiben lohnt sich also.

Lizenz-Hinweis: Für diesen Post habe ich teilweise auf Informationen aus unter der GPL stehenden Informationen wie beispielswiese Wikibooks zurückgegriffen. Ich unterstütze natürlich dieses Lizenzierungsmodell und stelle hiermit diesen Post zur freien Verbreitung und Modifizierung zur Verfügung. Sie können ihn kopieren und modifizieren, wenn Sie wollen. Ich erbitte mir lediglich eine Verlinkung des Original-Posts auf meinen Blog.

Schutz gegen Profilbildung

Privatisierungsdienste verschleiern Merkmale, die Sie als Person zunächst eindeutig identifzieren – sie schaffen hürden, die es aufwändiger machen, um sie zu identifzieren und ein Profil über Sie zu erstellen – wie im verlinkten Post aber erwähnt, ist es bei genügend Aufwand immer noch möglich, Sie zu identifizieren – diese Möglichkeiten haben in der Regel aber nur entsprechende Behörden.

Damit Sie sich vor Profilbildung und Identifzierung schützen, müssen Sie folgende infomrationen verschleiern

  • Ihre öffentliche IP-Adresse, die Ihnen Ihr Internet Service Provider zugeteilt hat. Der Internet Service Provider führt eine Liste, wann welcher Kunde welche IP-Adresse von Ihm bekommen hat. Online-Betrüger schrecken oft nicht davor zurück, eine Auskunftsanordnung zu stellen, um Namen und Adresse des Anschlussinhabers zu bekommen.
  • Ihren tatsächlichen Namen, Ihr Gesicht und Ihre persönlichen Daten. Wenn Sie bei einem Internet-Cafe beispielsweise surfen, ist es zwar nicht die öffentliche IP-adresse Ihres Anschlusses: Aber Sie haben persönlich im internet-Cafe bezahlt: Aufgrund Ihrer Kreditkarte / EC-Karte oder vielleicht aufgrund der Aufnahme einer Überwachungskamera könnte man Sie identifizieren.
  • Ihren geografischen STandort – denn auch dieser kann helfen, Sie zu identifizieren. Privatisierungsdienste sorgen dafür, dass die IP-Adresse, die Sie nutzen, zu einem anderen geografischen Ort führt, als den, an dem Sie tatsächlich sind. Sonst könnte man beispielsweise Ihre Heimadresse, Ihr Hotelzimmer oder Ihren Firmenstandort eingrenzen und Sie so finden. Oder man könnte bewegungsprofile von Ihnen erstellen.
  • die Daten, die Sie versenden und empfangen. .Schließlich könnten vertrauliche dinge darin stehen. Wäre blöd, wenn das jemand mit liest.

Desweiteren schützen Sie sich selbst vor einer Abhängigkeit durch eventuell zensierte Medien, denn mit den hier vorgestellten Diensten können sie die Manipulation des DNS-Systems umgehen und dadurch frei im INternet surfen. Das ist sozusagen die Verwirklichung Ihres REchts auf informationsfreiheit.

wie bereits erwähnt: Privatisierungsdienste sorgen nur dafür, dass Online-Betrüger, illegale Datensammler, Behörden und Enterprise-Unternehmen nicht so einfach an ihre Daten rankommen, da für diese der Aufwand oft zu hoch wäre,. um Sie aufzuspüren. Richtig anonym sind Sie aber im Internet mit legalen Methoden nicht! Wenn Sie eine Straftat begehen und sich der Aufwand Ihrer Zurückverfolgung lohnt, wird man Sie auch ganz sicher finden.

Datenbewusstsein

Als erstes sollten Sie aufführen, zu blauäugig zu sein. Die Vorratsdatenspeicherung und die Rasterfahndung sind zwie ernstzunehmende Themen. Wussten Sie beispielsweise, dass Facebook  täglich IP-adressen an US-Behörden übergibt? Und dass IP-Adressen und deren aktueller Nutzer in den Usa ohne richtlicher Prüfung abgefragt werden können? Diese Daten ermöglichen US-Behörden und Drittanbietern, Ihren Standort zu bestimmen, Sie zu identifizieren, Bewegungsprofile zu erstellen und und und.

die Vorratsdatenspeicherung bei uns zu Lande schreibt das Speichern von Daten in einem gewissen Umfang vor. Doch laut Bericht des Bundesdatenschutzbeauftragen werden Internet Service Provider oft dazu angehalten, mehr Daten zu speichern als Gesetzlich vorgeschrieben.

So haben mir sämtliche Anbieter mitgeteilt, dass es recht häufig vorkomme, dass Beschlüsse nicht den formellen Anforderungen …genügen. Wenn die Anbieter in derartigen Fällen entsprechenden Auskunftsersuchen nicht nachkämen, würde ihnen oft die Beschlagnahme von Servern oder die Vernehmung der leitenden Angestellten als Zeugen angedroht, um auf diesem Wege eine Auskunft zu erzwingen.

Dabei werden von einem Internet Service Provider monatlich über 1000 Anfragen beantwortet, es ist sehr wahrscheinlich, dass bei vielen davon Daten aus der Vorratsdatenspeicherung enthalten sind.

Werden Sie aber nicht zum Daten-Idiot

Andere hingegen nehmen das Thema „Anonymität“ in banalen Dingen viel zu ernst, vermasseln aber dann die wichtigen Dinge. Es ist nichts verwerfliches daran, beispielsweise ein Facebook-Profil zu haben – oder eine E-Mail-Adresse auf Ihren echten Namen laufen zu lassen. Überall sieht man sie – die Pseudonym-Facebookler, die Web-2.0-Diensteverweigerer, die sich partout weigern, Google-, microsoft- und Apple-Online-Dienste zu verwenden, und alle mit lächerlichen Pseudonymen wie „[email protected]“ arbeitenden E-Mail-Versender.

Ich nenne solche Leute Daten-Idioten. Warum, werde ich im Folgenden einmal kurz erläutern.

Der Facebook-Daten-Idiot

-to be continued-

Proxy-Anonymisierungsdienste

im folgenden möchte ich Ihnen Proxy-Anonymisierungsdienste vorstellen, die mehrfach geroutet und verschlüsselt sind

Was ist ein Proxy?

Der große Privatisierungspost für das Internet weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Die Wahrheit über Anonymität und Privatsphäre im Internet

In meinem post Anonym in Webdiensten anmelden und Surfen habe ich in meinem Post den Punkt gebracht, dass man einen Proxy oder einen VPN-Anbieter nutzen soll, um seine IP-Adresse und seinen geografischen Standort zu verschleiern. für bandbreitentechnisch nicht aufwendige Tasks wie beispielsweise Surfen auf text- und bilderbasierten Seiten, Online-Banking, Online-Shopping usw. reicht ein Proxy. Für breitbandtechnisch aufwendige Aufgaben wie beispielsweise das Downloaden einer .iso-Datei oder das anonymisierte Ansehen eines Videos muss dann schon ein VPN-Zugang her.

die Wahrheit ist: wirklich anonym sind Sie im Internet nicht, auch nicht wenn Sie Proxies wie tor oder jondonym, anonyme Bezahlmethoden wie Bitcoin oder Paypal, oder einen VPN benutzen. Jeder dienst hat immer mindestens eine infomration die dazu dient, die Nutzer voeniandner zu unterscheiden. Bei Proxies und VPNs ist die es die Ip-Adresse des Kunden, bei anonymen Bezahlsystemen oft ebenfalls eine IP oder ein Wallet (Bitcoin). Diese infomrationen haben zwar noch keine persönlichen Daten des Nutzers, aber im Endeffekt kann man Sie in der Regel mit ausreichend aufwand trotzdem aufspüren. Denken Sie doch nur mal nach: Nehmen wir an Sie verwenden einen VPN-anbieter und machen einen riesigen Firmenhack, beispielsweise bei Sony. Der VPN-Anbieter mit Sitz in den USA wird vom FBI befragt und dieser schützt Sie nun als Verbrecher, indem er keine Logs herausrückt? bleiben Sie realistisch! VPN-Anbieter müssen Daten über ihre Kunden speichern, die einer Identifizierung führen können. Wie will den der VPN-Anbieter beispielsweise feststellen, ob Sie innerhlab ihres Datenvolumens bleiben, dass Ihnen womöglich auferlegt ist? Er allein muss doch schon feststellen können, welcher nutzer wie viel Datenvolumen verbraucht. Und wie will sich der Anbieter gegen Angriffe auf seine eigenen Server schützen, wenn er überhaupt keine Daten auf seinem Server loggt? Absolut unrealistisch.

Die Wahrheit über Anonymität und Privatsphäre im Internet weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!